


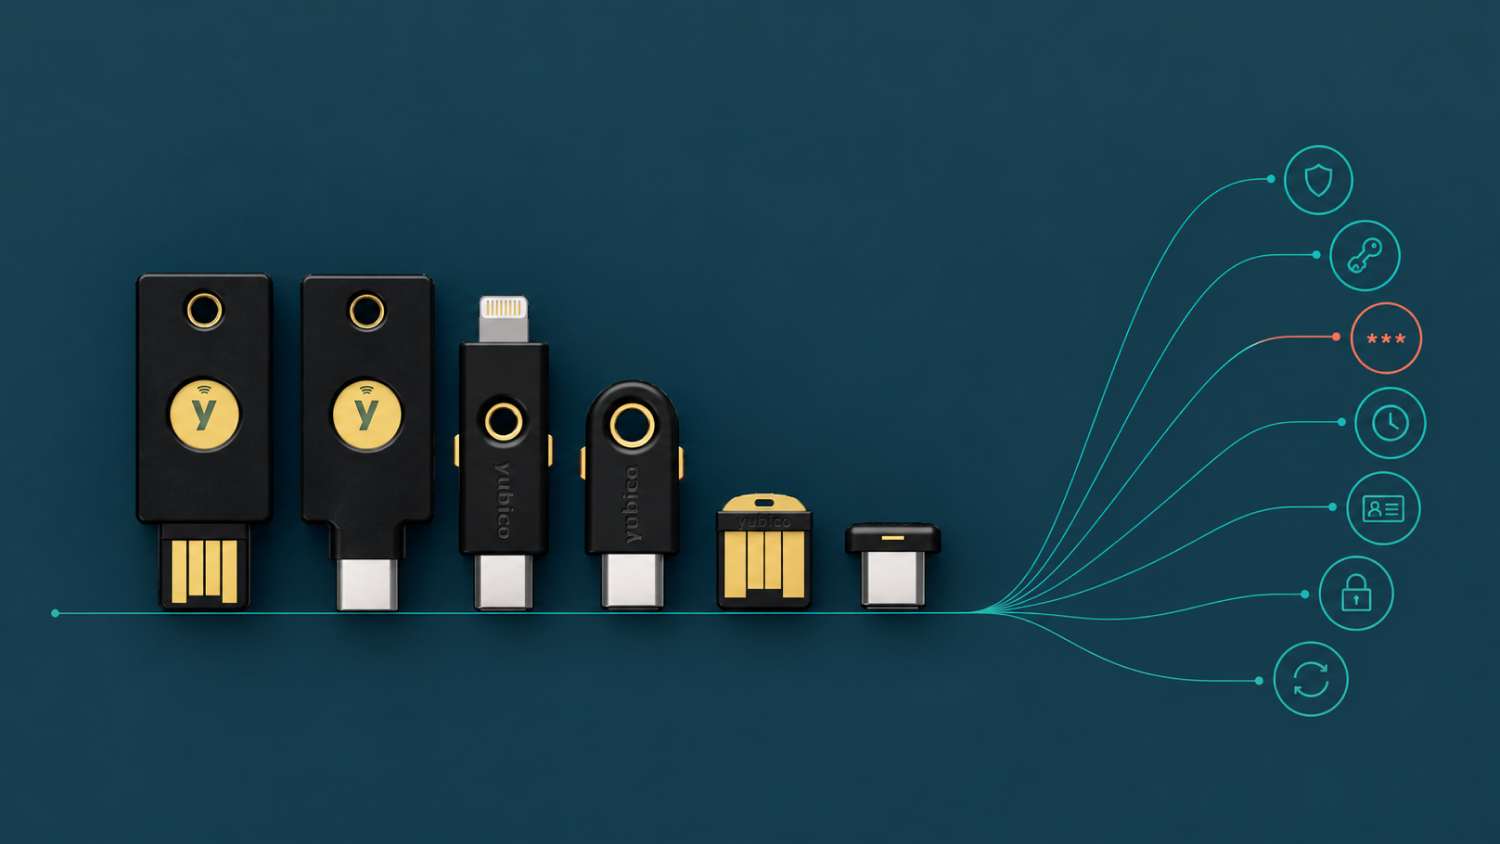
YubiKey 5 Series: підтримка протоколів і ліміти облікових даних
YubiKey 5 Series підтримує сім протоколів автентифікації: FIDO2/WebAuthn, FIDO U2F, Yubico OTP, OATH-TOTP, OATH-HOTP, PIV (смарт-карта) і OpenPGP. Кожен протокол працює в окремому застосунку на ключі з власною пам’яттю, тому passkey, коди автентифікатора й сертифікати не займають місце одне в одного. Нижче пояснено, що дає кожен протокол, де він використовується і які ліміти діють на прошивці 5.7 і новіших.
Який протокол використовується для конкретного облікового запису, вирішує вебсервіс, а не ключ. Перелік сервісів і протоколів, які вони підтримують, Yubico веде в каталозі Works with YubiKey.
Які протоколи підтримує YubiKey 5 Series
| Протокол | Застосунок на ключі | Для чого використовується |
|---|---|---|
| FIDO2 / WebAuthn | FIDO2 | Вхід із passkey або другий фактор у вебсервісах |
| FIDO U2F | FIDO U2F | Другий фактор у вебсервісах, які не перейшли на FIDO2 |
| Yubico OTP | OTP | Одноразовий пароль, який ключ вводить після дотику |
| OATH-HOTP | OTP або OATH | Одноразові коди за лічильником |
| OATH-TOTP | OATH | Коди автентифікатора за часом у Yubico Authenticator |
| PIV | PIV | Смарт-карта: вхід у систему, підпис, шифрування |
| OpenPGP | OpenPGP | Підпис і шифрування в GnuPG |
Застосунки на ключі незалежні: кожен має власну пам’ять і власний PIN або ключ доступу, якщо протокол його передбачає. OATH-HOTP можна записати як у застосунок OTP (код вводиться дотиком), так і в OATH (код показує Yubico Authenticator).
Security Key Series підтримує лише FIDO2 і U2F. Порівняння всіх серій — у статті «Який YubiKey обрати», протоколи Security Key — у статті «Security Key NFC і Security Key C NFC: підтримка протоколів».
Скільки облікових даних вміщує ключ
Ліміти нижче діють для прошивки 5.7 і новіших, тобто для всіх ключів YubiKey 5 Series, які зараз є в NAI (5.7.4 і 5.8). Кожен застосунок має окреме сховище, тому ліміти не сумуються і не конкурують між собою.
| Застосунок | Місткість |
|---|---|
| FIDO2: passkey на ключі | до 100 |
| FIDO U2F: вебсервіси | без обмежень |
| OATH: записи TOTP і HOTP | до 64 |
| PIV: сертифікати | до 24 |
| OTP: слоти | 2 |
| OpenPGP: ключі | 3 |
Кількість сертифікатів PIV залежить від загального обсягу пам’яті ключа. Один запис Yubico OTP можна використовувати в будь-якій кількості вебсервісів. Три ключі OpenPGP призначені для підпису, шифрування й автентифікації.
На ключах YubiKey 5 Series з прошивкою до 5.7 ліміти менші: 25 passkey і 32 записи OATH. Ліміти U2F, PIV, OTP і OpenPGP від версії прошивки не залежать.
FIDO2 / WebAuthn: вхід із passkey
FIDO2 дозволяє входити у вебсервіс без пароля або використовувати ключ як другий фактор. Під час реєстрації ключ створює пару криптографічних ключів. Закритий ключ не залишає YubiKey, вебсервіс отримує лише відкритий.
Чому FIDO2 стійкий до фішингу. Облікові дані прив’язуються до домену вебсервісу під час реєстрації. Коли користувач відкриває підроблену сторінку з іншим доменом, браузер передає ключу саме цей домен. Ключ не знаходить для нього облікових даних і нічого не підписує, тож атакуючому нічого перехопити.
Де використовується: облікові записи Google і Microsoft, менеджери паролів, корпоративні системи входу. Повний перелік є в каталозі Works with YubiKey.
Обмеження: passkey, збережені на ключі, займають місце в пам’яті FIDO2 (до 100 на прошивці 5.7 і новіших). Вхід без пароля працює, лише якщо його підтримує сам вебсервіс.
FIDO U2F: другий фактор для старіших сервісів
U2F — попередник FIDO2. Він працює лише як другий фактор після пароля і так само прив’язує облікові дані до домену, тому теж стійкий до фішингу. Кількість вебсервісів, де можна зареєструвати ключ через U2F, не обмежена. Застосунок U2F на YubiKey 5 залишається для сумісності з вебсервісами, які ще не перейшли на FIDO2.
Yubico OTP, статичний пароль і challenge-response
Застосунок OTP має два слоти. У кожен можна записати одну з таких конфігурацій:
- Yubico OTP: власний протокол Yubico. Після дотику до золотого контакту ключ вводить одноразовий пароль так, ніби його набрали з клавіатури, а сервер перевіряє його. Один запис Yubico OTP можна використовувати в будь-якій кількості вебсервісів.
- OATH-HOTP: одноразовий пароль за стандартом HOTP, який теж вводиться дотиком.
- Статичний пароль: ключ вводить збережений рядок після дотику.
- Challenge-response (HMAC-SHA1): програма надсилає ключу запит і отримує відповідь. Так працюють деякі програми, яким потрібна перевірка ключа без інтернету.
Обмеження: одноразовий пароль не прив’язаний до домену. Якщо ввести його на підробленій сторінці, атакуючий може використати його. Тому OTP не дає того захисту від фішингу, який дають FIDO2 і U2F.
OATH-TOTP і OATH-HOTP: коди автентифікатора на ключі
Це ті самі шестизначні коди, що й у звичайних застосунках-автентифікаторах. Різниця в тому, що секрет для генерації кодів зберігається на YubiKey, а не в телефоні. Коди показує застосунок Yubico Authenticator на комп’ютері або на смартфоні.
Де використовується: будь-який вебсервіс, що пропонує вхід через «застосунок-автентифікатор» або QR-код для двофакторної автентифікації.
Обмеження: потрібен застосунок Yubico Authenticator. Код вводиться вручну, тож, як і OTP, він не захищає від введення на підробленій сторінці.
PIV: YubiKey як смарт-карта
Застосунок PIV робить YubiKey сумісним зі смарт-картками стандарту PIV. Основних слотів чотири:
- 9a — автентифікація власника картки;
- 9c — цифровий підпис документів, файлів і програм;
- 9d — керування ключами, тобто шифрування;
- 9e — автентифікація картки, наприклад для фізичного доступу (PIN для цього слота за стандартом не потрібен).
Додатково є 20 «архівних» слотів (82–95). У них зберігають попередні ключі шифрування, щоб розшифровувати старі листи й документи.
Скільки сертифікатів реально доступно. На ключі вміщується до 24 сертифікатів, але скільки з них можна використати для входу, залежить від середовища:
- у Windows із драйвером YubiKey Smart Card Minidriver — до 12 сертифікатів для автентифікації;
- без мінідрайвера або в інших операційних системах — лише один сертифікат для автентифікації, і він має бути у слоті 9a;
- більшість програм зі стандартною підтримкою PIV читають лише перші чотири слоти.
Де використовується: вхід у Windows і корпоративні мережі через смарт-карту, підпис документів, шифрування пошти.
Алгоритми: RSA і ECC (P-256, P-384). На прошивці 5.7 і новіших додано RSA-3072, RSA-4096, Ed25519 і X25519.
OpenPGP: підпис і шифрування з GnuPG
Застосунок OpenPGP працює як смарт-карта OpenPGP версії 3.4 і зберігає три ключі: для підпису, шифрування й автентифікації. Ключ використовується з GnuPG та сумісними програмами. Для кожної операції можна вимагати дотику до контакту, щоб програма не могла скористатися ключем без вашої участі.
Де використовується: підпис і шифрування пошти та файлів, підпис комітів у Git.
Що змінилось у прошивках 5.7 і 5.8
Прошивку YubiKey записують на заводі, і оновити її неможливо. Загальний огляд версій є в статті «Який YubiKey обрати». Тут зібрано лише те, що змінилось у самих протоколах.
Прошивка 5.7 і новіших
- FIDO2: до 100 passkey на ключі (раніше 25).
- OATH: до 64 записів (раніше 32).
- PIV: нові алгоритми RSA-3072, RSA-4096, Ed25519, X25519. Ключі можна переміщувати між слотами й видаляти без повного скидання PIV. Ключ керування за замовчуванням тепер AES-192.
- PIN у PIV і OpenPGP можна задавати символами Unicode.
- Функції CTAP 2.1 для FIDO2: адміністратор може задати мінімальну довжину PIN або вимагати змінити тимчасовий PIN.
- Обмежений режим NFC на нових ключах (див. нижче).
- Enterprise Attestation: організація може зчитувати серійний номер ключа під час реєстрації FIDO2. Це працює лише на ключах, спеціально запрограмованих для організації, і не стосується звичайних роздрібних ключів.
Прошивка 5.8
Прошивка 5.8 має все, що є у 5.7.4, і додає функції протоколу CTAP 2.3 для FIDO2. Серед них: показ passkey з ключа в списку автозаповнення браузера, отримання ключа шифрування (PRF) одразу під час створення passkey, підтвердження онлайн-платежів (Secure Payment Confirmation), робота FIDO через інтерфейс смарт-карти. Ці функції працюють лише тоді, коли їх підтримують операційна система, браузер і вебсервіс. Для PIV та Yubico OTP суттєвих змін у 5.8 немає.
Обмежений режим NFC на нових ключах
На нових ключах YubiKey 5 NFC і YubiKey 5C NFC із прошивкою 5.7 і новіших NFC обмежено, щоб ключем не можна було скористатися під час транспортування. У цьому режимі ключ через NFC лише відкриває на телефоні сторінку Yubico з інструкцією. Щоб увімкнути NFC повністю, вставте ключ на 3 секунди в USB-порт комп’ютера або USB-зарядку.
Форм-фактори та інтерфейси
Усі моделі YubiKey 5 Series підтримують однаковий набір протоколів, відрізняються вони роз’ємом і наявністю NFC. Через NFC ключ працює з телефонами Android та iPhone 7 і новішими, але NFC є лише в YubiKey 5 NFC і YubiKey 5C NFC. Який роз’єм обрати, пояснено в статті «Форм-фактори YubiKey: Security Key чи YubiKey 5».
Фізичні характеристики
Корпус зі склопластику, без батареї і рухомих частин. Характеристики нижче однакові для всіх моделей серії, відрізняються лише розміри й вага.
- Захист від пилу й води: IP68.
- Стійкість до роздавлювання: до 25 Н·м.
- Робоча температура: від 0 °C до 40 °C.
- Температура зберігання: від −20 °C до 85 °C.
- Цикли підключення USB: понад 100 000.
- Цикли запису/стирання: понад 500 000.
Кому підійде YubiKey 5 Series і коли потрібна інша серія
YubiKey 5 Series потрібна, якщо крім passkey ви використовуєте хоча б один із протоколів OTP, OATH, PIV чи OpenPGP. Якщо достатньо FIDO2 і U2F, потрібен вхід за відбитком пальця або сертифікація FIPS 140-3, підійде інша серія — сценарії розібрано в статті «Який YubiKey обрати». YubiKey не зберігає криптовалюту і не замінює апаратний гаманець. Базові поняття пояснено в матеріалі «Що таке YubiKey».
Часті питання
Чи займають коди автентифікатора місце, призначене для passkey?
Ні. FIDO2 і OATH — окремі застосунки з окремою пам’яттю. На прошивці 5.7 і новіших ключ вміщує до 100 passkey і до 64 записів OATH одночасно.
Чи потрібен окремий застосунок для кодів TOTP?
Так. Коди OATH-TOTP і OATH-HOTP із застосунку OATH показує Yubico Authenticator на комп’ютері або смартфоні. Секрети для кодів при цьому залишаються на ключі.
Чим Yubico OTP відрізняється від OATH-TOTP?
Yubico OTP — власний протокол Yubico: ключ сам вводить одноразовий пароль після дотику, а сервер його перевіряє. OATH-TOTP — відкритий стандарт кодів, що змінюються з часом. Такі коди показує Yubico Authenticator, і їх вводять вручну.
Скільки сертифікатів PIV можна використати для входу у Windows?
Із драйвером YubiKey Smart Card Minidriver — до 12 сертифікатів для автентифікації. Без мінідрайвера або в інших операційних системах — один, у слоті 9a.
Чому новий YubiKey 5 NFC не працює з телефоном через NFC?
На нових ключах із прошивкою 5.7 і новіших NFC обмежено до першого підключення через USB. Вставте ключ на 3 секунди в USB-порт комп’ютера або USB-зарядку, після цього NFC запрацює повністю.
Чи всі протоколи YubiKey захищають від фішингу?
Ні. FIDO2 і U2F стійкі до фішингу: облікові дані прив’язані до домену, і на підробленому сайті ключ нічого не підписує. Одноразові коди OTP і OATH такої прив’язки не мають. Якщо ввести код на підробленій сторінці, атакуючий може його використати.
Купити YubiKey в Україні
NAI (newage-invest.com) — авторизований партнер Yubico в Україні, працюємо з 2019 року. Усі ключі YubiKey 5 Series у наявності мають прошивку 5.7 і новішу: YubiKey 5C NFC — 5.8, YubiKey 5 NFC, 5C, 5 Nano, 5C Nano і 5Ci — 5.7.4. Гарантія 12 місяців. Доставка Новою Поштою по всій Україні, самовивіз в Івано-Франківську. Оплата при отриманні, карткою, через Google Pay, Apple Pay або на рахунок для фізичних і юридичних осіб.
Як перевірити, що ключ оригінальний, пояснено в статті «Як переконатися, що ваш пристрій Yubico справжній».
Ключі YubiKey 5 Series у каталозі NAI
Джерела
- YubiKey Technical Manual: Firmware Overview
- YubiKey Technical Manual: 5.7 Firmware Specifics
- YubiKey Technical Manual: 5.8 Firmware Specifics
- YubiKey Technical Manual: Protocols and Applications
- YubiKey Technical Manual: OpenPGP
- YubiKey Technical Manual: Physical Attributes
- Yubico Developers: PIV certificate slots
- Yubico Support: YubiKey 5C
- Yubico Support: FAQ
- Yubico: YubiKey 5C NFC, технічні характеристики
Коментарі
Додати коментар