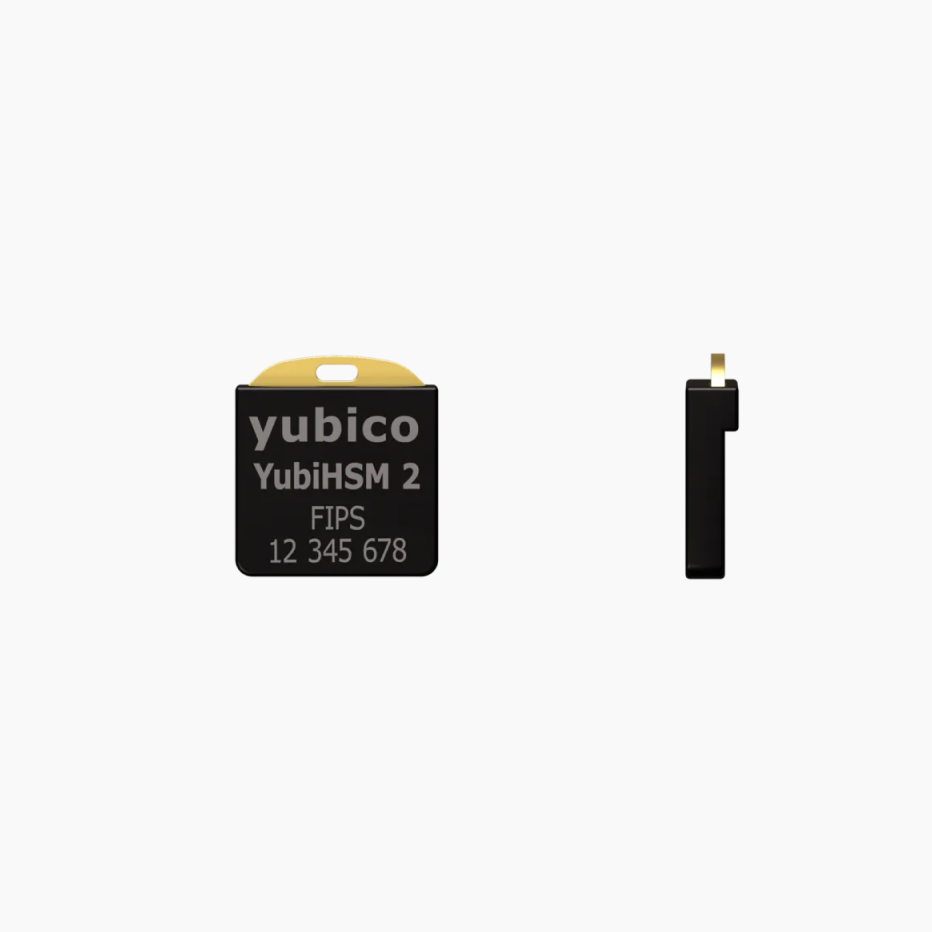
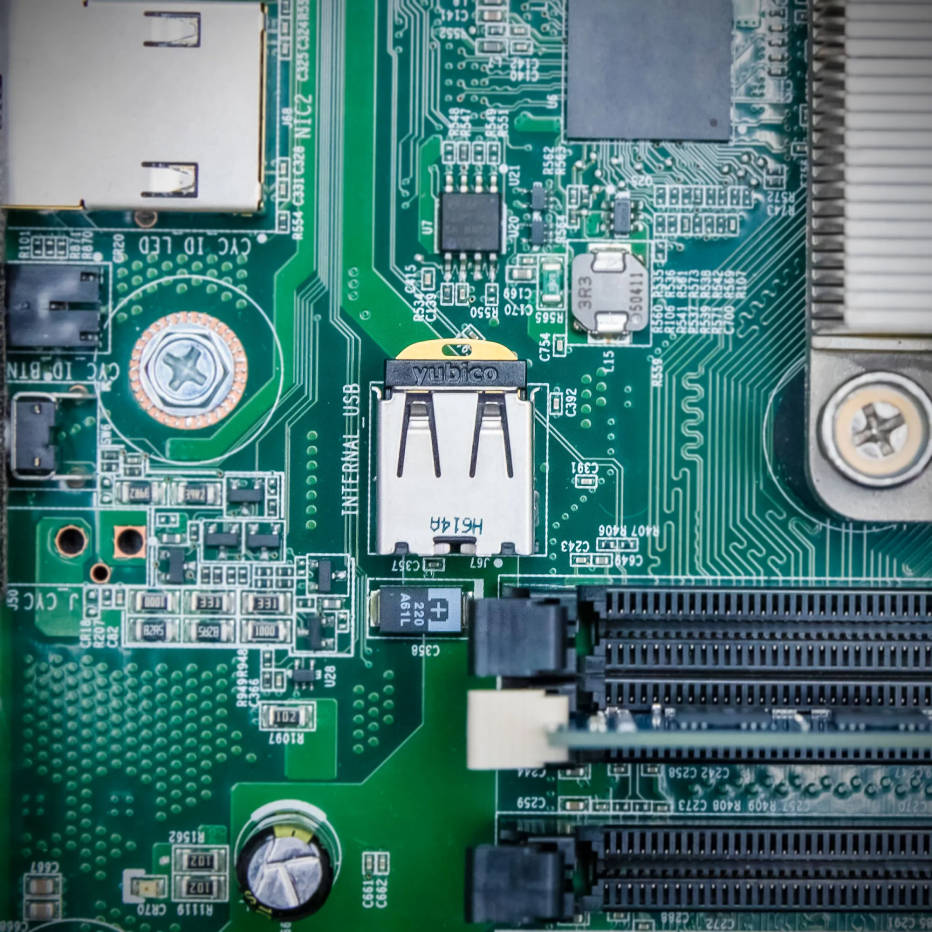
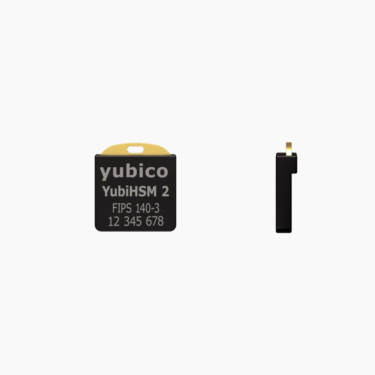
YubiHSM 2 FIPS (FIPS 140-2) — версія апаратного модуля безпеки YubiHSM 2 з прошивкою 2.2.0, криптографічний модуль якої валідовано NIST за стандартом FIPS 140-2. Загальний рівень валідації — Level 3. Ключі генеруються та використовуються всередині пристрою, тому їх неможливо отримати у відкритому вигляді навіть у разі зламу операційної системи, зараження шкідливим ПЗ чи крадіжки диска. Копію ключа можна зробити лише в зашифрованому вигляді для резервного модуля, якщо адміністратор це дозволив.
Цю версію обирають організації, у яких уже працюють модулі YubiHSM 2 FIPS 140-2 і потрібно додати або замінити модуль без зміни процедур і документації. Для нових проєктів актуальна версія YubiHSM 2 FIPS 140-3.
Сертифікація YubiHSM 2 FIPS 140-2
- Сертифікат: CMVP #3916, YubiHSM 2 Cryptographic Module з прошивкою 2.2.0.
- Рівень валідації: Overall Level 3.
- Статус: з 22 вересня 2026 року сертифікат перебуває в Historical List NIST у зв’язку із завершенням строку дії сертифікатів FIPS 140-2.
За повідомленням Yubico, з 2 травня 2026 року модулі FIPS 140-2 постачаються для проєктів, які вже реалізуються або були погоджені раніше, а також для процедур самосертифікації. Рішення про використання модуля зі статусом Historical ухвалює замовник або аудитор. Наступна версія, YubiHSM 2 FIPS 140-3, отримала сертифікат CMVP #5302 3 червня 2026 року.
FIPS 140 — стандарт уряду США з вимогами до криптографічних модулів. Сертифікат стосується конкретної моделі та версії прошивки. Він не означає відповідності українським нормативам щодо захисту інформації.
Можливості
- Інтерфейси: PKCS#11, Microsoft CNG через YubiHSM Key Storage Provider, нативні бібліотеки для C і Python. YubiHSM SDK має відкритий код.
- Алгоритми: RSA 2048, 3072 і 4096; ECC (secp224r1, secp256r1, secp256k1, secp384r1, secp521r1, Brainpool, curve25519); ECDSA, EdDSA (Ed25519), ECDH (для всіх кривих, крім curve25519); SHA-1 і SHA-2; HMAC; AES-CCM для обгортання (wrap) ключів. Перелік алгоритмів, схвалених у межах сертифіката, наведено в Security Policy на сайті NIST.
- Генератор справжніх випадкових чисел (TRNG) і атестація ключів, згенерованих у модулі.
- Розмежування доступу за доменами безпеки й ролями.
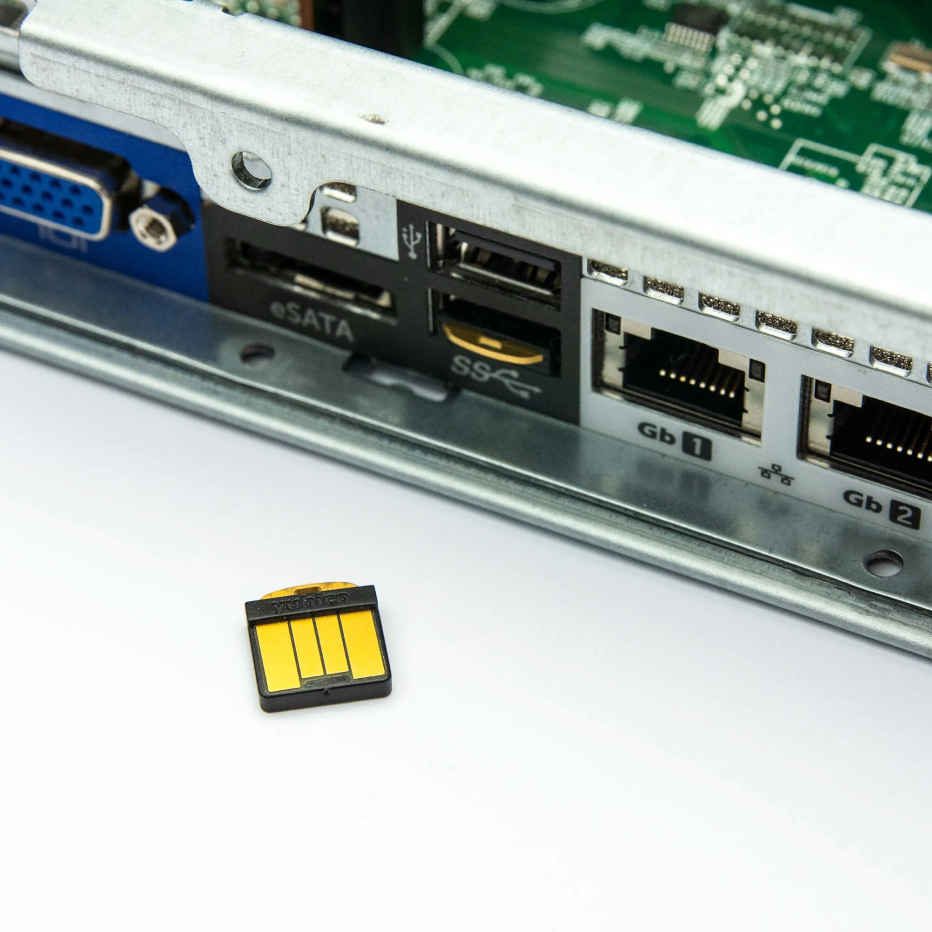
- До 16 одночасних сесій. Модулем можна користуватися через мережу за допомогою YubiHSM Connector.
- Резервне копіювання ключів у зашифрованому вигляді на інший модуль. Відновлення можна налаштувати за схемою M з N.
- Журнал аудиту з хеш-ланцюжком подій, тож непомітно змінити записи неможливо.
Можливостей, що з’явилися у версії 2.4 (резервне копіювання з асиметричним шифруванням, Bring Your Own Key, власна криптобібліотека Yubico), у цій версії немає.
Порівняння моделей YubiHSM 2
|
YubiHSM 2 v2.4 |
YubiHSM 2 FIPS 140-3 |
YubiHSM 2 FIPS 140-2 |
| Прошивка |
2.4 |
2.4.1 |
2.2.0 |
| Сертифікат NIST |
✖ |
FIPS 140-3, CMVP #5302 |
FIPS 140-2, CMVP #3916 |
| Рівень валідації |
— |
Overall Level 3 |
Overall Level 3 |
| Статус сертифіката |
— |
Чинний до 02.06.2031 |
Historical List |
| Резервне копіювання з асиметричним шифруванням |
✔ |
✔ |
✖ |
| Bring Your Own Key (BYOK) |
✔ |
✔ |
✖ |
| Форм-фактор |
USB-A Nano |
USB-A Nano |
USB-A Nano |
| Коли обирати |
Сертифікація FIPS не вимагається |
Нові проєкти з вимогою FIPS |
Розширення наявних розгортань на FIPS 140-2 |
Якщо вимоги FIPS немає, функціонально достатньо YubiHSM 2 v2.4.
Документи
Замовлення
YubiHSM 2 FIPS 140-2 постачається під замовлення: ціну й термін постачання узгоджуємо під кожен запит. Перед замовленням радимо уточнити в аудитора або замовника, чи прийнятна для вашого проєкту версія FIPS 140-2.
- Для юридичних осіб — безготівковий розрахунок без ПДВ за рахунком і поставка за договором.
- Можна замовити один модуль або кілька, наприклад основний і резервний.
- Гарантія — 12 місяців.
Щоб отримати пропозицію, скористайтеся кнопкою «Запит для компанії» на цій сторінці: вкажіть модель, кількість і контакти.
NAI працює з 2019 року та є офіційним авторизованим E-Commerce партнером Yubico в Україні. Усі пристрої ми отримуємо безпосередньо від виробника або від визначеного ним дистриб’ютора.
Питання та відповіді
Чим YubiHSM 2 FIPS 140-2 відрізняється від версії FIPS 140-3?
Обидві версії мають Overall Level 3. Версія 140-2 працює на прошивці 2.2.0 і має сертифікат #3916, який перебуває в Historical List. Версія 140-3 працює на прошивці 2.4.1, має чинний сертифікат #5302 і можливості версії 2.4: резервне копіювання з асиметричним шифруванням і Bring Your Own Key.
Чи можна використовувати модуль із сертифікатом у Historical List?
Модуль працює так само, як і раніше, а сертифікат залишається на сайті NIST. Рішення ухвалює замовник або аудитор: зазвичай такі модулі залишають у наявних системах, а для нових проєктів обирають FIPS 140-3.
Чи працює модуль у режимі FIPS одразу після покупки?
Ні. Згідно з сертифікатом, модуль працює в режимі FIPS лише після встановлення, ініціалізації та налаштування за розділом 3 Security Policy до сертифіката #3916. Налаштування варто виконати до генерації робочих ключів.
Чи можна оновити YubiHSM 2 FIPS 140-2 до FIPS 140-3?
Ні. Сертифікат стосується конкретного модуля з конкретною прошивкою, а прошивку пристроїв Yubico оновити неможливо. Для переходу на FIPS 140-3 потрібен модуль YubiHSM 2 FIPS 140-3.
Що буде з ключами, якщо модуль вийде з ладу?
Ключі можна заздалегідь скопіювати в зашифрованому вигляді на інший модуль. Тому зазвичай використовують щонайменше два модулі: основний і резервний. Без резервної копії ключі з пошкодженого модуля відновити неможливо.


 ОФІЦІЙНИЙ ПАРТНЕР В УКРАЇНІ




Відгуки
Відгуків немає, поки що.