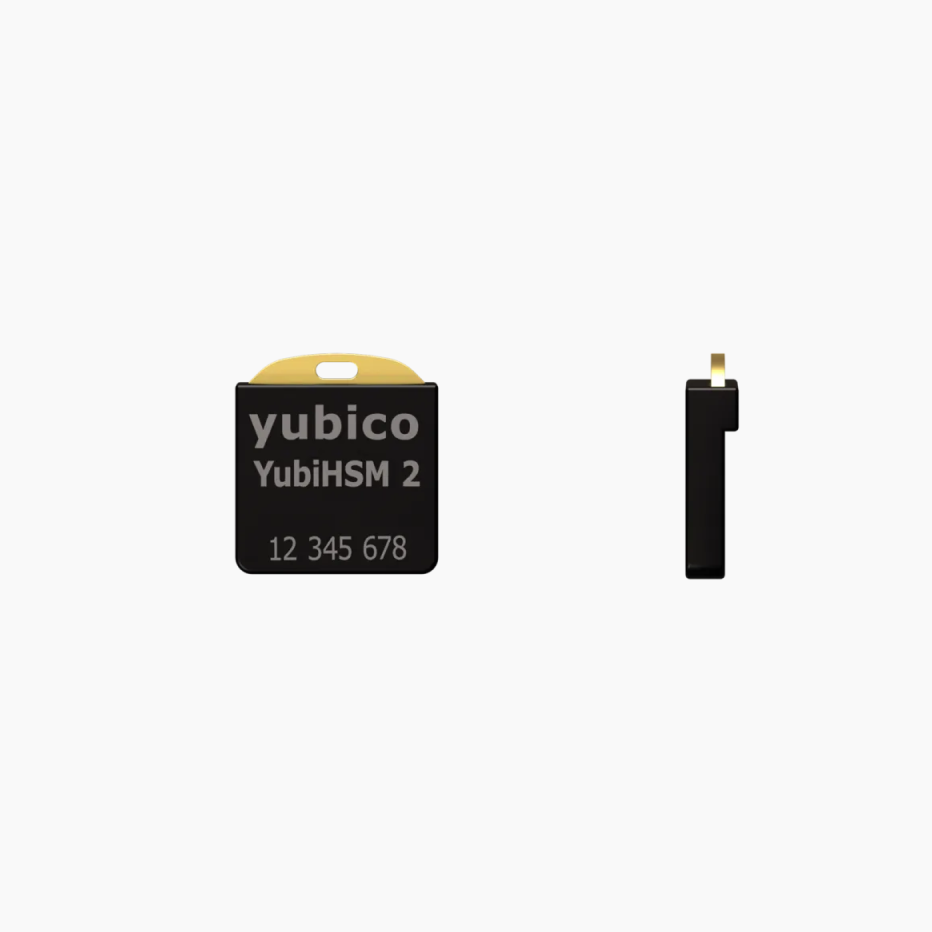
YubiHSM 2 v2.4, USB-A Nano, Yubico
YubiHSM 2 — апаратний модуль безпеки (Hardware Security Module) від Yubico. Він захищає криптографічні ключі сервера: ключі генеруються та використовуються всередині пристрою, тому їх неможливо отримати у відкритому вигляді навіть у разі зламу операційної системи, зараження шкідливим ПЗ чи крадіжки диска. Копію ключа можна зробити лише в зашифрованому вигляді для резервного модуля, якщо адміністратор це дозволив. Модуль у форм-факторі Nano повністю ховається в порту USB-A й не виступає з корпусу сервера.
YubiHSM 2 розрахований на IT-команди та організації. Для захисту особистих і робочих облікових записів призначені ключі безпеки YubiKey.
Для чого використовують YubiHSM 2
- Захист кореневого та проміжних ключів центру сертифікації, зокрема в Microsoft Active Directory Certificate Services.
- Підпис коду, документів і програмних оновлень апаратним ключем.
- Захист ключів криптобірж, кастодіальних і платіжних сервісів (серед підтримуваних кривих є secp256k1).
- Захист ключів у системах IoT і на периферійних серверах.
- Зберігання ключів шифрування баз даних і застосунків.
Можливості
- Інтерфейси: PKCS#11, Microsoft CNG через YubiHSM Key Storage Provider, нативні бібліотеки для C і Python. YubiHSM SDK має відкритий код.
- Алгоритми: RSA 2048, 3072 і 4096; ECC (зокрема secp256r1, secp256k1, secp384r1, secp521r1, Brainpool); EdDSA (Ed25519); ECDH (для всіх кривих, крім curve25519); SHA-1 і SHA-2; HMAC; AES-CCM для обгортання (wrap) ключів.
- Генератор справжніх випадкових чисел (TRNG) і атестація ключів, згенерованих у модулі.
- Розмежування доступу за доменами безпеки й ролями: кожен ключ автентифікації має власний набір дозволених операцій.
- До 16 одночасних сесій. Модулем можна користуватися через мережу за допомогою YubiHSM Connector.
- Резервне копіювання ключів у зашифрованому вигляді на інший YubiHSM 2. Відновлення можна налаштувати за схемою M з N, коли потрібна участь кількох адміністраторів.
- Журнал аудиту з хеш-ланцюжком подій, тож непомітно змінити записи неможливо.
Що нового у YubiHSM 2 версії 2.4
- Резервне копіювання з асиметричним шифруванням.
- Підтримка підходу Bring Your Own Key (BYOK) для роботи з власними ключами у хмарних і мультихмарних середовищах.
- Власна криптографічна бібліотека Yubico для операцій RSA і ECC.
Порівняння моделей YubiHSM 2
|
YubiHSM 2 v2.4 |
YubiHSM 2 FIPS 140-3 |
YubiHSM 2 FIPS 140-2 |
| Прошивка |
2.4 |
2.4.1 |
2.2.0 |
| Сертифікат NIST |
✖ |
FIPS 140-3, CMVP #5302 |
FIPS 140-2, CMVP #3916 |
| Рівень валідації |
— |
Overall Level 3 |
Overall Level 3 |
| Статус сертифіката |
— |
Чинний до 02.06.2031 |
Historical List |
| Резервне копіювання з асиметричним шифруванням |
✔ |
✔ |
✖ |
| Bring Your Own Key (BYOK) |
✔ |
✔ |
✖ |
| Форм-фактор |
USB-A Nano |
USB-A Nano |
USB-A Nano |
| Коли обирати |
Сертифікація FIPS не вимагається |
Нові проєкти з вимогою FIPS |
Розширення наявних розгортань на FIPS 140-2 |
Детальніше про сертифіковану версію — на сторінці YubiHSM 2 FIPS 140-3.
Документи
Замовлення
YubiHSM 2 постачається під замовлення: ціну й термін постачання узгоджуємо під кожен запит.
- Для юридичних осіб — безготівковий розрахунок без ПДВ за рахунком і поставка за договором.
- Можна замовити один модуль або кілька, наприклад основний і резервний.
- В одному замовленні можна поєднувати YubiHSM 2 з ключами безпеки YubiKey.
- Гарантія — 12 місяців.
Щоб отримати пропозицію, скористайтеся кнопкою «Запит для компанії» на цій сторінці: вкажіть модель, кількість і контакти.
NAI працює з 2019 року та є офіційним авторизованим E-Commerce партнером Yubico в Україні. Усі пристрої ми отримуємо безпосередньо від виробника або від визначеного ним дистриб’ютора.
Питання та відповіді
Чим YubiHSM 2 відрізняється від YubiKey?
YubiKey захищає вхід людини в облікові записи: пароль, passkey, сертифікат для входу. YubiHSM 2 захищає ключі серверів і застосунків: центру сертифікації, підпису коду, шифрування баз даних. Він постійно встановлений у сервері та виконує криптографічні операції за запитами програм.
Скільки ключів вміщує YubiHSM 2?
У модулі 256 слотів для об’єктів і 128 КБ пам’яті. На практиці це до 255 ключів ECC або до 127 ключів RSA-2048, 93 ключі RSA-3072 чи 68 ключів RSA-4096. Різні типи ключів можна поєднувати в межах загального обсягу.
З якими системами працює YubiHSM 2?
З Windows, Windows Server, Linux і macOS. Для Microsoft Active Directory Certificate Services та інших застосунків Windows використовується YubiHSM Key Storage Provider, для більшості інших систем — PKCS#11. Також є бібліотеки для C і Python.
Чи можна використовувати YubiHSM 2 для криптовалют?
YubiHSM 2 підтримує криву secp256k1, тому його використовують для захисту ключів криптобірж і кастодіальних сервісів. Але це не криптогаманець: для роботи потрібне власне програмне забезпечення, яке звертається до модуля. Для зберігання особистих коштів підходять апаратні криптогаманці.
Що буде з ключами, якщо модуль вийде з ладу?
Ключі можна заздалегідь скопіювати на інший YubiHSM 2 у зашифрованому вигляді. Тому зазвичай замовляють щонайменше два модулі: основний і резервний. Без резервної копії ключі з пошкодженого модуля відновити неможливо.
Чи можна оновити прошивку YubiHSM 2?
Ні, прошивку пристроїв Yubico оновити неможливо. Нові можливості з’являються лише в нових версіях модуля.






 ОФІЦІЙНИЙ ПАРТНЕР В УКРАЇНІ





Відгуки
Відгуків немає, поки що.