YubiKey 5C Nano FIPS (FIPS 140-3): про модель
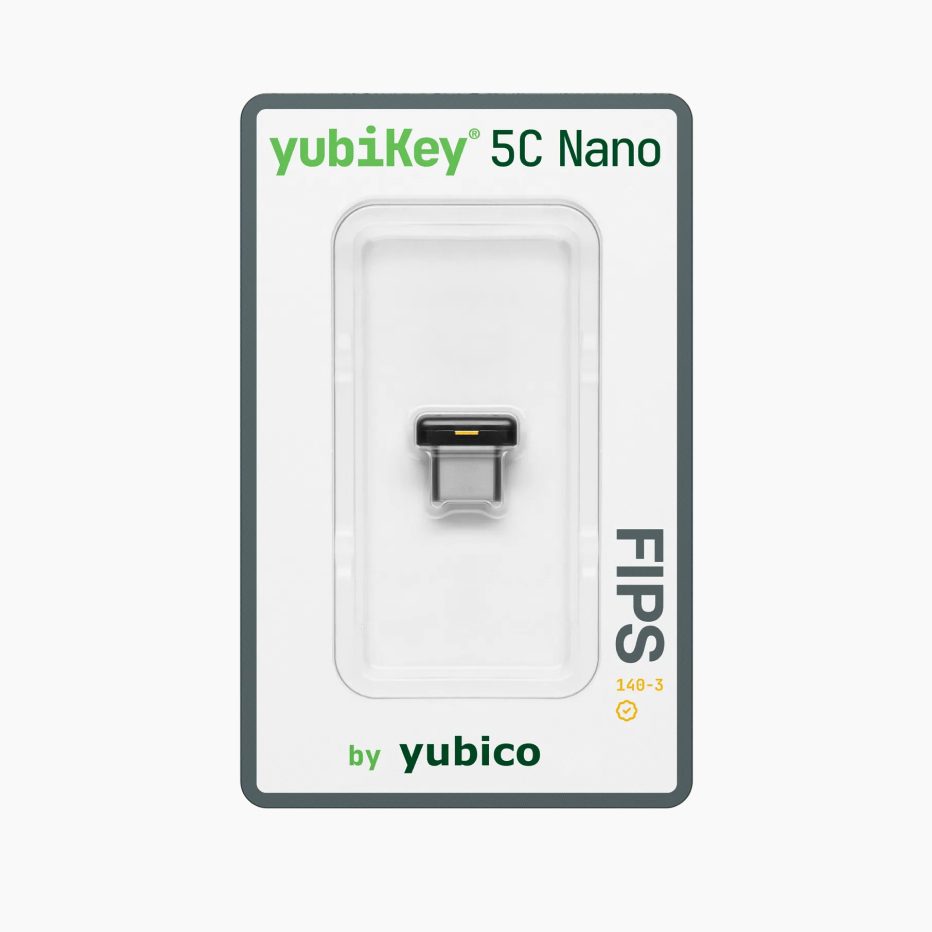
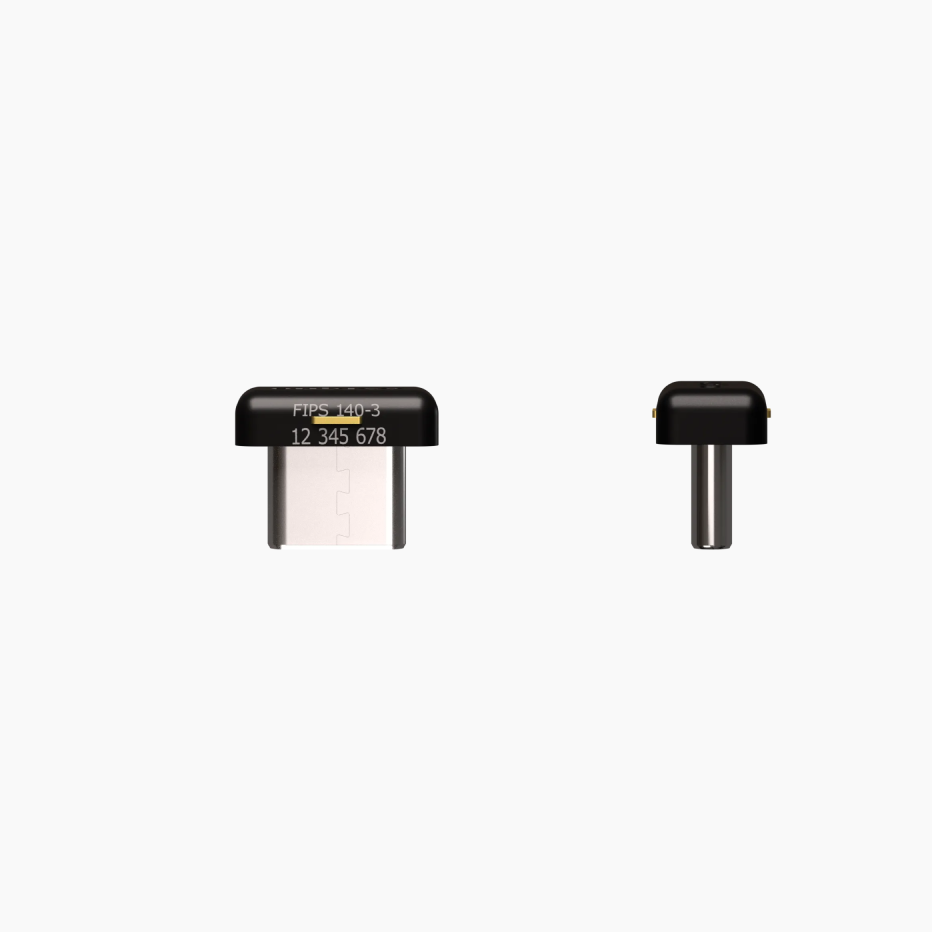
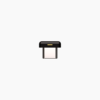
YubiKey 5C Nano FIPS — ключ безпеки серії YubiKey 5 FIPS з прошивкою 5.7.4, сертифікований NIST за FIPS 140-3 (Overall Level 2, Physical Security Level 3, сертифікат CMVP #5291). Мініатюрний корпус для постійного розміщення в порту USB-C.
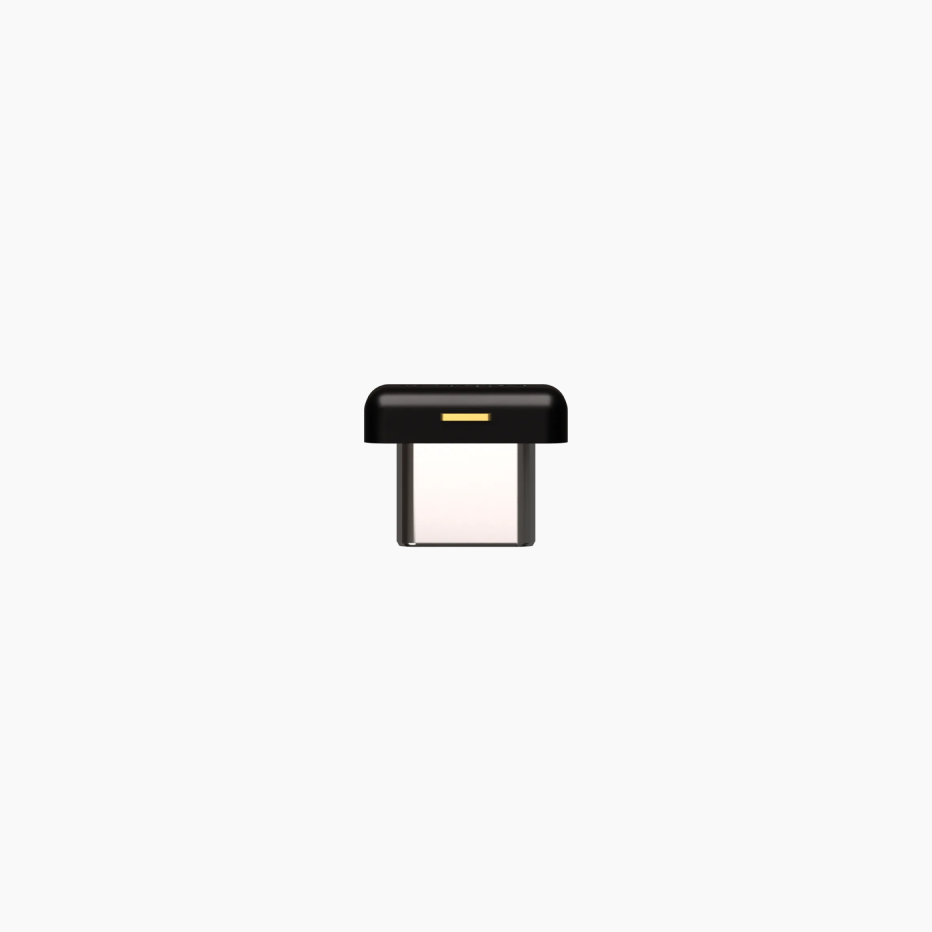
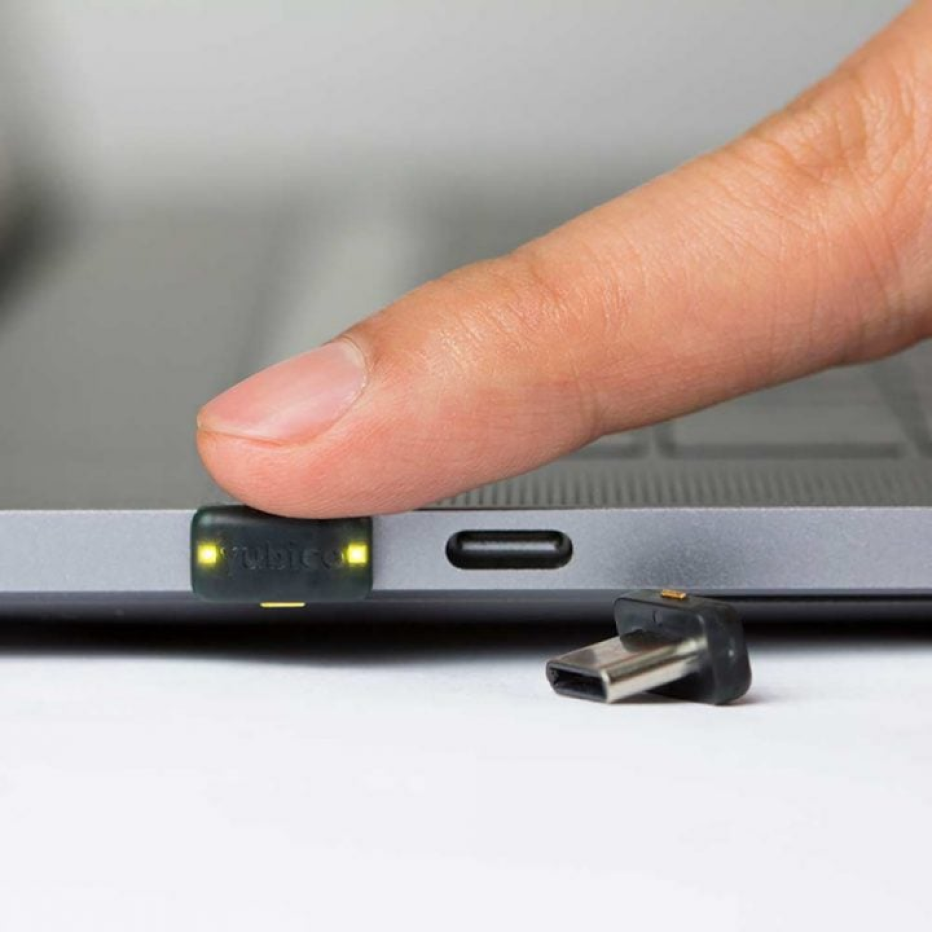
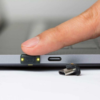
Модель розрахована на ноутбуки з USB-C, у яких ключ залишається весь час і не заважає переносити пристрій. Автентифікація відбувається дотиком до краю ключа. Оскільки ключ постійно залишається в пристрої, основний захист від стороннього використання забезпечують PIN (від 8 символів) і підтвердження дотиком.
Кому потрібна сертифікація FIPS
Сертифікація FIPS справді потрібна, якщо:
- її прямо вимагають договір, аудит або внутрішня політика безпеки вашої організації;
- ви працюєте з державними структурами США, їхніми підрядниками або в межах міжнародних програм, де FIPS є умовою участі;
- іноземний партнер чи банк вимагає автентифікаторів з валідованим криптомодулем або рівня NIST SP 800-63B AAL3.
FIPS — стандарт уряду США, і потрібен він там, де сертифікацію FIPS вимагає замовник або партнер. Якщо таких вимог немає, звичайна серія YubiKey 5 підтримує FIDO2, PIV, OATH та OpenPGP без обмежень FIPS-режиму: ключі безпеки YubiKey 5.
Що дає FIPS 140-3 простими словами
Сертифікат FIPS 140-3 підтверджує, що криптографічний модуль ключа пройшов перевірку в акредитованій лабораторії за вимогами NIST. Сертифікат видається на модель криптомодуля, тобто на чип разом із прошивкою 5.7.4, і чинний з 22 травня 2026 року до 21 травня 2031 року.
- Overall Level 2 — загальний рівень валідації модуля. Він охоплює, зокрема, коректність криптографічних алгоритмів, розмежування ролей і захист ключового матеріалу.
- Physical Security Level 3 — підвищений рівень фізичної безпеки: вимоги до стійкості модуля до спроб фізичного втручання вищі, ніж передбачає загальний Level 2.
- NIST SP 800-63B AAL3 — найвищий із трьох рівнів гарантії автентифікації в настановах NIST. Ключ дає змогу відповідати вимогам цього рівня.
Сертифікат: CMVP #5291 на сайті NIST.
Функції під сертифікатом FIPS 140-3
- FIDO2 / WebAuthn (CTAP 2.1), зокрема passkeys;
- PIV (смарт-карта);
- OATH (TOTP, HOTP);
- OpenPGP 3.4;
- SCP03 і SCP11 — захищені канали для керування ключем;
- YubiHSM Auth.
Підтримуються алгоритми RSA-3072, RSA-4096 та Ed25519. U2F на ключах серії 140-3 вимкнено. Yubico OTP працює, але не входить до функцій, сертифікованих за FIPS 140-3.
Чим FIPS 140-3 відрізняється від FIPS 140-2
|
YubiKey 5 FIPS (140-2) |
YubiKey 5 FIPS (140-3) |
| Прошивка |
5.4.2 / 5.4.3 |
5.7.4 |
| Статус сертифіката NIST |
#3907 (Level 1) і #3914 (Level 2): Historical List з 22.09.2026 |
#5291: чинний з 22.05.2026 до 21.05.2031 |
| Рівні валідації |
Overall Level 1 або Level 2 (залежно від конфігурації), Physical Security Level 3 |
Overall Level 2, Physical Security Level 3 |
| Мінімальна довжина PIN |
Від 6 символів (PIN для PIV — 6–8) |
Від 8 символів (PIN для PIV — рівно 8), перевірка складності увімкнена |
| PIN при кожній FIDO2-автентифікації |
✖ |
✔ |
| U2F |
Працює, але не сертифікований; Yubico рекомендує вимкнути |
Вимкнено |
| OpenPGP 3.4 у складі сертифікованих функцій |
✔ лише на прошивці 5.4.3 |
✔ |
| Yubico OTP у складі сертифікованих функцій |
✔ |
✖ (працює, але не сертифікований) |
| SCP11 |
✖ |
✔ |
| RSA-3072 / RSA-4096 для PIV |
✖ |
✔ |
| Ed25519 серед схвалених алгоритмів |
✖ |
✔ |
| NFC за замовчуванням (моделі з NFC) |
Активний |
Вимкнено до першого підключення до USB |
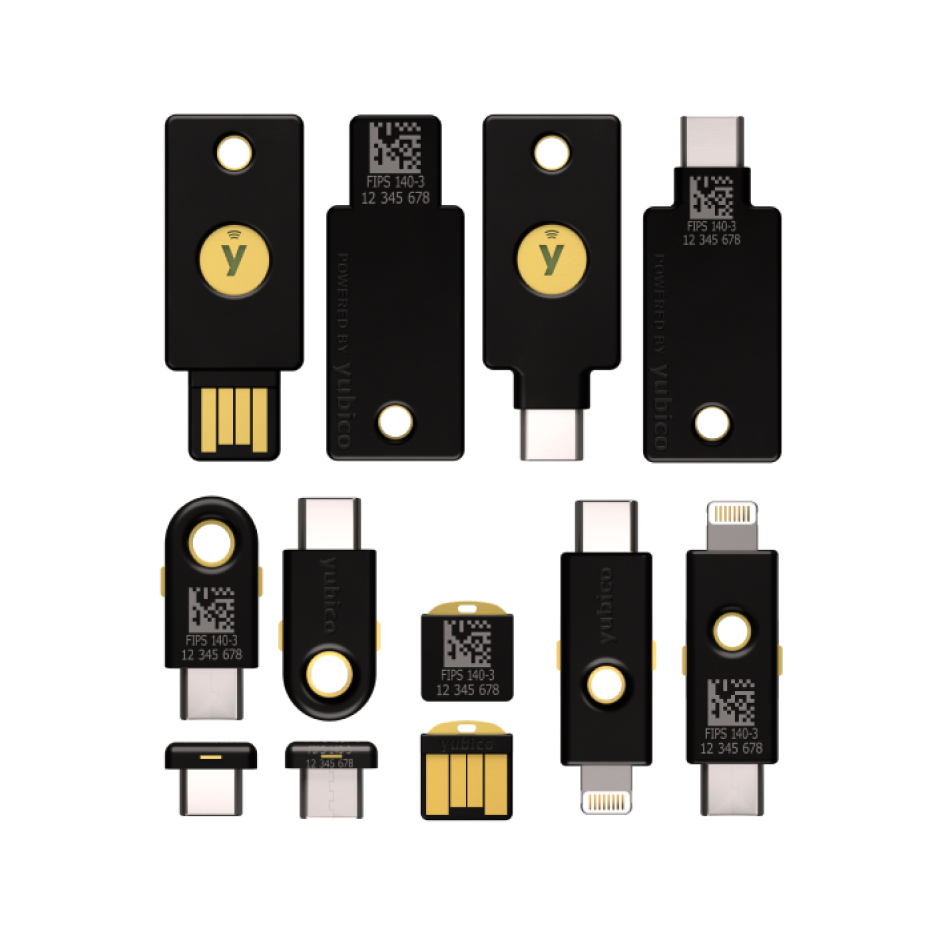
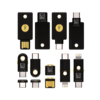
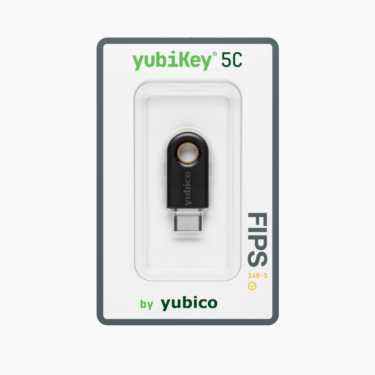
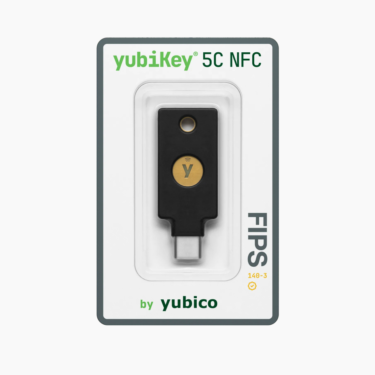
Інші форм-фактори серії FIPS 140-3
Розгортання: FIPS Approved Mode
Ключі постачаються з вимкненим FIPS Approved Mode. Доки функцію не ініціалізовано в цьому режимі, облікові дані в ній не створюються. Тому перед видачею користувачам кожен ключ налаштовує відповідальна особа — crypto officer.
- Мінімальна довжина PIN для FIDO2 та OpenPGP — 8 символів, PIN і PUK для PIV — рівно 8 символів. Перевірка складності PIN увімкнена за замовчуванням.
- Для FIDO2 перевірка PIN обов’язкова при кожній автентифікації, і вимкнути її неможливо.
- Вивести функцію з FIPS Approved Mode можна лише через її скидання (zeroization) з видаленням облікових даних. Після скидання функцію можна знову ініціалізувати в FIPS-режимі.
Порядок ініціалізації описано в технічній документації Yubico щодо серії YubiKey 5 FIPS.
Документи
Для компаній та організацій
Юридичні особи можуть придбати ключі в будь-якій кількості — від одного ключа до великої партії.
- Оплата — безготівковий розрахунок без ПДВ за рахунком, поставка за договором.
- Для замовлень від 100 шт можливі індивідуальні цінові умови.
- Частина кількості може бути в наявності на складі. Для більших обсягів орієнтовний термін постачання — 30–60 днів з моменту підписання договору. Точні терміни узгоджуємо під кожен запит.
- В одному замовленні можна поєднувати різні моделі серії.
Щоб отримати пропозицію, скористайтеся кнопкою «Запит для компанії» на цій сторінці: вкажіть кількість, моделі, бажаний термін і контакти.
NAI працює з 2019 року та є офіційним авторизованим E-Commerce партнером Yubico в Україні.
Питання та відповіді
Як користуватися ключем, що постійно в порту?
Ключ встановлюють у USB-C порт ноутбука один раз. Для автентифікації достатньо торкнутися його краю, а для FIDO2, PIV та OpenPGP додатково ввести PIN. Якщо працівник користується кількома пристроями, зручніше обрати модель на брелок, наприклад YubiKey 5C NFC FIPS.
Чим YubiKey 5 FIPS відрізняється від звичайного YubiKey 5?
Функціонально це той самий ключ на прошивці 5.7. Різниця в тому, що криптомодуль FIPS-версії пройшов незалежну валідацію NIST, а вимоги стандарту — PIN від 8 символів, обов’язкова перевірка PIN для FIDO2, вимкнений U2F — закріплені в самому ключі, і їх неможливо послабити. FIPS-версію обирають, коли сертифікація є вимогою договору, аудиту або партнера. Якщо такої вимоги немає, звичайний YubiKey 5 дає ті самі можливості без обмежень FIPS-режиму.
Чи можна вивести ключ з FIPS-режиму?
Лише через скидання відповідної функції. Після скидання всі облікові дані цієї функції видаляються, а сама функція повертається до заводського стану, з якого її можна знову ініціалізувати у FIPS Approved Mode. Сертифікат від цього не втрачається: він стосується моделі криптомодуля, а не налаштувань окремого ключа. Такий механізм гарантує, що ключ неможливо непомітно вивести з FIPS-режиму, зберігши на ньому облікові дані.
Чи означає сертифікат FIPS відповідність українським нормативам?
Ні. FIPS 140-3 — стандарт уряду США, і сертифікат підтверджує відповідність саме йому. Якщо вашій організації потрібна відповідність національним вимогам щодо захисту інформації, їх слід перевіряти окремо.
Чи працюють U2F та Yubico OTP?
U2F на ключах серії 140-3 вимкнено. Yubico OTP працює, але не входить до функцій, сертифікованих за FIPS 140-3. Для сервісів, що підтримують лише U2F, варто перевірити можливість переходу на FIDO2 / WebAuthn.
Чи підходить ключ для особистого використання?
Ключ можна купити поштучно. Але варто врахувати, що FIPS-режим потребує налаштування перед використанням і має обмеження: PIN від 8 символів при кожному вході через FIDO2, вимкнений U2F. Якщо сертифікація FIPS вам не потрібна, для особистого захисту акаунтів зручніша звичайна серія YubiKey 5.
Чи є спеціальні умови для компаній?
Так. Юридичні особи можуть придбати будь-яку кількість ключів за безготівковим розрахунком без ПДВ і договором. Для замовлень від 100 шт можливі індивідуальні цінові умови. Частина кількості може бути в наявності, для більших обсягів орієнтовний термін — 30–60 днів з моменту підписання договору.


 ОФІЦІЙНИЙ ПАРТНЕР В УКРАЇНІ




Відгуки
Відгуків немає, поки що.